

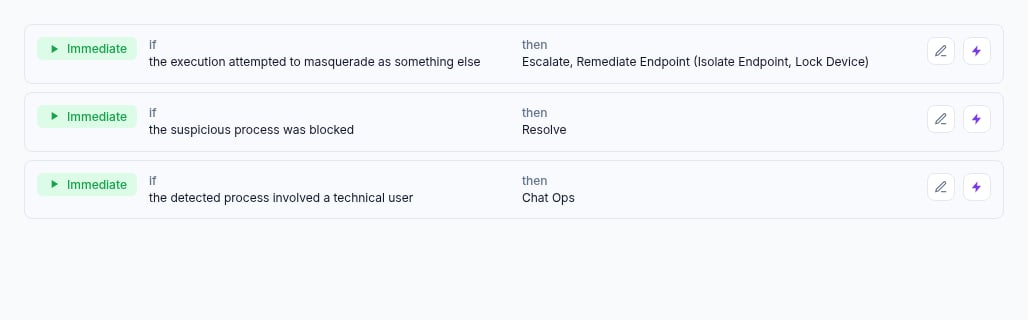
Personnalisation des verdicts
Lorsque vous modifiez une règle de verdict, vous pouvez configurer les actions de remédiation, les options de réponse, le verdict et la gravité.Remédiation
Les actions de remédiation appliquent ou annulent automatiquement une remédiation sur les utilisateurs, les terminaux et les fichiers associés à une détection, et peuvent supprimer la règle de boîte aux lettres signalée par une détection. Pour chaque type d’actif, vous pouvez choisir les actions précises à effectuer.Remédiation de l’utilisateur
Verrouillez les utilisateurs associés à cette détection. Actions disponibles :- Désactiver le compte : empêcher l’utilisateur de se connecter
- Exiger un nouvel enregistrement MFA : supprimer les méthodes MFA enregistrées et exiger un nouvel enregistrement (action destructive et ponctuelle)
- Réinitialiser le mot de passe : imposer un changement de mot de passe à la prochaine connexion
- Révoquer les sessions : mettre fin à toutes les sessions de connexion actives
Remédiation du terminal
Isolez les terminaux associés à cette détection. Actions disponibles :- Isoler le terminal : déconnecter le terminal du réseau
- Verrouiller l’appareil : verrouiller l’écran de l’appareil à distance
Remédiation du fichier
Mettez en quarantaine ou supprimez les fichiers associés à cette détection. Actions disponibles :- Mettre le fichier en quarantaine : placer le fichier en quarantaine pour empêcher son exécution
- Supprimer le fichier : supprimer définitivement le fichier du terminal (irréversible)
Supprimer la règle de boîte aux lettres
Supprimez définitivement la règle de boîte aux lettres malveillante signalée par cette détection (irréversible). Cette option n’apparaît que sur les règles de verdict Malveillant de la catégorie Règle de boîte aux lettres, et elle est désactivée sur toutes les règles fournies par Wirespeed. Consultez Remédiation des règles de boîte aux lettres pour les prérequis et les limites.Libérer l’utilisateur
Annulez la remédiation de l’utilisateur lorsqu’une détection est résolue comme Bénigne :- Réactiver le compte : réactiver le compte de l’utilisateur pour la connexion
Libérer le terminal
Annulez la remédiation du terminal lorsqu’une détection est résolue comme Bénigne :- Lever l’isolement : reconnecter le terminal au réseau
- Déverrouiller l’appareil : déverrouiller l’écran de l’appareil
Libérer le fichier
Annulez la remédiation du fichier lorsqu’une détection est résolue comme Bénigne :- Restaurer le fichier mis en quarantaine : sortir le fichier de la quarantaine
Réponse
Escalader
Informez votre équipe de la détection pour une investigation manuelle.Lancer les surveillances
Utilisez les surveillances de dossiers pour détecter toute activité ultérieure liée à cette détection.Corréler et résoudre
Résolvez la détection et permettez son utilisation comme indicateur de menace pour d’autres dossiers.Ignorer
Ignorez ce verdict et passez au suivant. Vous ne pouvez pas ignorer la règle par défaut.Chat Ops
Contactez le ou les utilisateurs concernés par cette détection et demandez-leur s’il s’agissait d’une action intentionnelle. Des options supplémentaires sont disponibles :- MFA Chat Ops : exiger une MFA par SMS lorsqu’un utilisateur affirme être à l’origine de l’activité (nécessite le second facteur Chat Ops dans les paramètres de l’équipe)
- Chat Ops pour les VIP : autoriser le ChatOps pour les utilisateurs VIP sur cette règle
Surveillances de dossiers et journaux de productivité
Les surveillances de dossiers s’exécutent pour certaines catégories (par exemple Identity Login) et recherchent des schémas dans le temps à partir des données de la plateforme, et pas seulement de la détection d’origine. La surveillance Identity Login dépend des journaux de productivité : l’activité de messagerie et de collaboration associée que Wirespeed stocke sous forme d’événements marqués comme productivité. Avant d’exécuter ses règles, la surveillance vérifie que votre équipe dispose d’un volume récent suffisant (au moins 250 événements marqués comme productivité au cours des 30 derniers jours). Si ce seuil n’est pas atteint, la surveillance est ignorée afin de ne pas tirer de conclusions sans données suffisantes. Cela n’indique pas qu’une intégration précise est défaillante ; cela signifie que le volume de journaux de productivité dans Wirespeed est trop faible pour que cette surveillance s’exécute de manière pertinente.Quelles intégrations transmettent des journaux de productivité ?
Les événements marqués comme productivité proviennent de :
Les autres intégrations n’alimentent pas actuellement ce flux de productivité. Si vous utilisez uniquement des fournisseurs absents de ce tableau, le message indiquant que la surveillance est ignorée peut s’afficher tant que les données de messagerie et d’audit de Microsoft 365 et/ou de Google Workspace ne sont pas connectées et ingérées en volume suffisant.