

Bewertungen anpassen
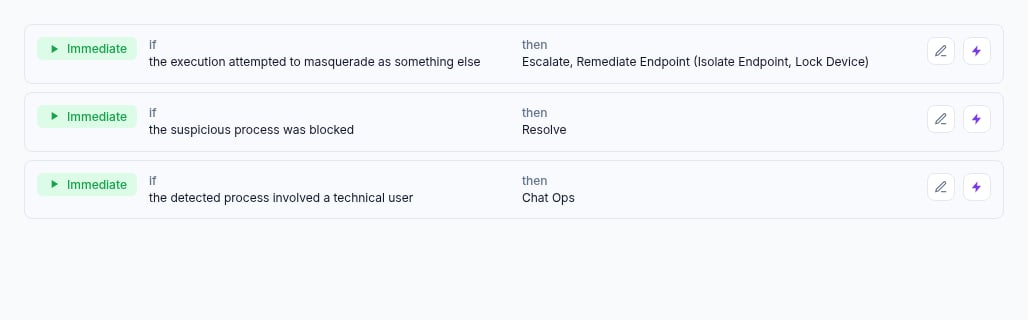
Beim Bearbeiten einer Bewertungsregel können Sie Behebungsmaßnahmen, Reaktionsoptionen, Bewertung und Schweregrad konfigurieren.Behebung
Behebungs- und Freigabemaßnahmen werden automatisch auf Benutzer, Endgeräte und Dateien angewendet, die mit einer Detektion verknüpft sind; außerdem kann die von einer Detektion gemeldete Postfachregel gelöscht werden. Für jeden Asset-Typ können Sie auswählen, welche konkreten Aktionen ausgeführt werden.Benutzerbezogene Behebung
Sperrt Benutzer, die mit dieser Detektion verknüpft sind. Verfügbare Aktionen:- Konto deaktivieren – verhindert, dass sich der Benutzer anmeldet
- MFA-Neuregistrierung erzwingen – entfernt registrierte MFA-Methoden und verlangt eine erneute Registrierung (destruktiv und einmalig)
- Passwort zurücksetzen – erzwingt eine Passwortänderung bei der nächsten Anmeldung
- Sitzungen widerrufen – beendet alle aktiven Anmeldesitzungen
Endgerätebezogene Behebung
Isoliert Endgeräte, die mit dieser Detektion verknüpft sind. Verfügbare Aktionen:- Endgerät isolieren – trennt das Endgerät vom Netzwerk
- Gerät sperren – sperrt den Gerätebildschirm aus der Ferne
Dateibezogene Behebung
Stellt Dateien, die mit dieser Detektion verknüpft sind, unter Quarantäne oder löscht sie. Verfügbare Aktionen:- Datei unter Quarantäne stellen – stellt die Datei unter Quarantäne, um ihre Ausführung zu verhindern
- Datei löschen – löscht die Datei dauerhaft vom Endgerät (nicht umkehrbar)
Postfachregel löschen
Löscht die von dieser Detektion gemeldete schädliche Postfachregel dauerhaft (nicht umkehrbar). Diese Option wird nur bei Bewertungsregeln mit der Bewertung Bösartig in der Kategorie Postfachregel angezeigt und ist bei allen von Wirespeed bereitgestellten Regeln deaktiviert. Voraussetzungen und Einschränkungen finden Sie unter Behebung von Postfachregeln.Benutzer freigeben
Macht die benutzerbezogene Behebung rückgängig, wenn eine Detektion als Benign gelöst wird:- Konto aktivieren – aktiviert das Benutzerkonto wieder für die Anmeldung
Endgerät freigeben
Macht die endgerätebezogene Behebung rückgängig, wenn eine Detektion als Benign gelöst wird:- Isolierung aufheben – verbindet das Endgerät wieder mit dem Netzwerk
- Gerät entsperren – entsperrt den Gerätebildschirm
Datei freigeben
Macht die dateibezogene Behebung rückgängig, wenn eine Detektion als Benign gelöst wird:- Datei aus der Quarantäne freigeben – gibt die Datei aus der Quarantäne frei
Reaktion
Eskalieren
Benachrichtigt Ihr Team über die Detektion, damit es sie manuell untersucht.Überwachungen ausführen
Verwendet Fallüberwachungen, um auf weitere Aktivitäten im Zusammenhang mit dieser Detektion zu achten.Korrelieren & lösen
Löst die Detektion und erlaubt, dass sie als Bedrohungsindikator für andere Fälle verwendet wird.Überspringen
Ignoriert diese Bewertung und fährt fort. Die Standardregel kann nicht übersprungen werden.Chat Ops
Kontaktiert die von dieser Detektion betroffenen Benutzer und fragt sie, ob es sich um eine beabsichtigte Aktion handelte. Zusätzliche Optionen sind verfügbar:- Chat Ops MFA – verlangt SMS-MFA, wenn ein Benutzer angibt, die Aktivität selbst ausgeführt zu haben (erfordert die Option „Chat Ops – zweiter Faktor“ in den Team-Einstellungen)
- VIP Chat Ops – erlaubt ChatOps für VIP-Benutzer bei dieser Regel
Fallüberwachungen und Produktivitätsprotokolle
Fallüberwachungen laufen für bestimmte Kategorien (zum Beispiel Identity Login) und erkennen anhand von Plattformdaten – nicht nur der ursprünglichen Detektion – Muster über einen längeren Zeitraum. Die Überwachung Identity Login stützt sich auf Produktivitätsprotokolle: Postfach- und zugehörige Kollaborationsaktivitäten, die Wirespeed als Ereignisse mit Produktivitätskennzeichnung speichert. Bevor die Überwachung ihre Regeln ausführt, prüft sie, ob Ihr Team über ein ausreichendes aktuelles Volumen verfügt (mindestens 250 Ereignisse mit Produktivitätskennzeichnung in den letzten 30 Tagen). Wird dieser Schwellenwert nicht erreicht, wird die Überwachung übersprungen, damit sie ohne ausreichende Daten keine Schlüsse zieht. Das bedeutet nicht, dass eine bestimmte Integration fehlerhaft ist; es bedeutet, dass das Volumen der Produktivitätsprotokolle in Wirespeed zu gering ist, damit diese Überwachung aussagekräftig ausgeführt werden kann.Welche Integrationen liefern Produktivitätsprotokolle?
Ereignisse mit Produktivitätskennzeichnung stammen aus:
Andere Integrationen speisen diesen Produktivitätsdatenstrom derzeit nicht. Wenn Sie ausschließlich Anbieter außerhalb dieser Tabelle nutzen, sehen Sie die Meldung zum Überspringen möglicherweise so lange, bis E-Mail- und Audit-Daten aus Microsoft 365 und/oder Google Workspace angebunden sind und in ausreichendem Umfang erfasst werden.